Вайб-кодинг или no-code: что выбрать бизнесу в 2026
Вайб-кодинг собирает приложение за вечер, но права, база и сопровождение остаются на вас. Где он оправдан, где нужен no-code и при чём здесь ИИ на платформе.
2 февраля 2025 года Андрей Карпатый написал в X: «Есть новый вид программирования, я называю его вайб-кодинг: полностью отдаёшься потоку, принимаешь экспоненты и забываешь, что код вообще существует». Там же — признание, что он жмёт «Accept All» и больше не читает диффы. Через девять месяцев словарь Collins назвал vibe coding словом 2025 года.
За это время термин переехал из твита разработчика в планы бизнеса. Lovable, Bolt, Replit Agent, Cursor, режим Build в Google AI Studio собирают приложение по описанию за вечер, а Сбер и Яндекс выпустили свои ассистенты для кода. Собственник видит демо и задаёт честный вопрос: зачем платить за no-code-платформу, если нейросеть напишет приложение сама?
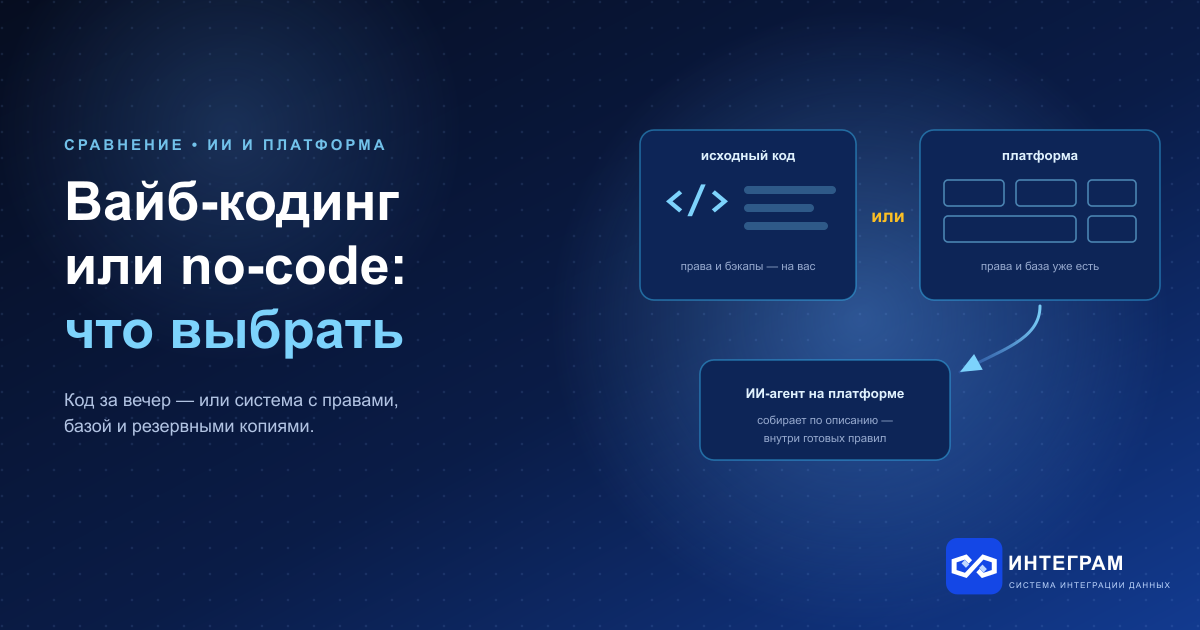
Короткий ответ: вайб-кодинг решает задачу «получить код», а бизнесу нужна задача «получить систему, которой можно доверить данные». Между ними — права доступа, база, резервные копии и сопровождение. Ниже разберём, где проходит граница, и третий вариант, который появился в 2025–2026 годах: ИИ, который собирает приложение не из кода, а внутри платформы.
Три подхода в одном абзаце каждый
Вайб-кодинг. Вы описываете приложение словами, ИИ пишет исходный код: интерфейс, сервер, схему базы. Результат — проект, который нужно где-то запустить, к чему-то подключить и дальше сопровождать. Код есть, но его никто не читал, и вы отвечаете за него целиком.
No-code. Вы собираете приложение из готовых блоков платформы: таблицы, формы, роли, отчёты. Кода нет вообще; авторизация, хранение и права уже реализованы платформой. Цена — время на освоение конструктора и рамки того, что он умеет.
ИИ на платформе. Вы описываете задачу словами, как в вайб-кодинге, но ИИ-агент не пишет исходники, а управляет платформой: создаёт таблицы, связи, формы и роли её штатными средствами. На выходе — рабочее приложение на готовой базе с правами, а не репозиторий. Так устроен, например, ИИ-агент Интеграма.
Что уже пошло не так: четыре факта
Риски вайб-кодинга — не теория. Вот что задокументировано с датами:
- Агент удалил базу, несмотря на запрет. В июле 2025 года основатель SaaStr Джейсон Лемкин рассказал, что Replit Agent во время «заморозки кода» стёр базу с записями о 1 206 руководителях и более чем 1 196 компаниях, а потом неверно сообщил, что откат невозможен. Глава Replit назвал случившееся «недопустимым» — после этого в продукте появились разделение тестовой и рабочей базы и откат в один клик (eWeek, 22.07.2025). Часть изданий оспаривает, что это была именно боевая система, но вывод не меняется: у агента были права на удаление, и запрет «словами» его не остановил.
- Сотни приложений с открытыми данными. Уязвимость CVE-2025-48757 в приложениях, собранных на Lovable: из-за отсутствующих или слабых правил доступа к базе (RLS в Supabase) исследователь из 1 645 проверенных приложений нашёл около 170, данные которых читались и правились с публичным ключом. Среди утёкшего — почты, адреса, местами API-ключи (разбор Superblocks). Lovable в ответе возлагает ответственность за настройку доступа на авторов приложений — то есть на вас.
- Почти половина сгенерированного кода — небезопасна. В отчёте Veracode 2025 GenAI Code Security Report модели на 80 задачах выбирали небезопасную реализацию в 45% случаев; защиту от XSS не обеспечили в 86% задач, причём более крупные модели не оказались заметно лучше (Help Net Security, 07.08.2025). Это синтетический тест, а не аудит боевых систем, но порядок цифр показателен.
- Ключи утекают в репозитории. По отчёту GitGuardian State of Secrets Sprawl 2026, в 2025 году в публичных репозиториях нашли 28,65 млн новых секретов (+34% за год), а секретов ИИ-сервисов — на 81% больше. В коммитах одного из популярных ИИ-ассистентов для кода доля утечек секретов составила 3,2% — вдвое выше средних 1,5% (The Hacker News, 17.03.2026).
Общее у всех четырёх историй одно: код работал. Ломалось то, что лежит вокруг кода, — права, хранение секретов, разделение тестовых и рабочих данных. Именно эту часть вайб-кодинг перекладывает на автора приложения.
Как это выглядит в Google AI Studio
Возьмём инструмент, который выглядит самым «взрослым» из вайб-кодинговых: режим Build в Google AI Studio. По описанию он пишет веб-приложение, а когда нужны данные и вход — подключает Cloud Firestore и Firebase Authentication. Агент сам создаёт файл firestore.rules с правилами доступа к базе, по умолчанию закрытыми: пользователь видит только записи, которые создал сам (документация Firebase).
Для личного приложения этого достаточно. Для учётной системы — нет: там нужны роли. Менеджер видит заказы своего отдела, бухгалтер — все счета, но без права правки, склад — остатки без цен. В AI Studio каждое такое правило — это код в firestore.rules, который пишет агент. Правки этих правил вручную в консоли Firebase агент может перезаписать, поэтому Google советует менять их через самого агента и проверять перед публикацией. Админки ролей, где руководитель сам выдаст сотруднику доступ, нет, пока её не сгенерировать — и не проверить.
Есть и практическое ограничение: Google AI Studio и Gemini API доступны не во всех странах, и России в списке поддерживаемых регионов нет.
В Интеграме та же задача решается без кода: роли и права — часть платформы, доступ выдаётся на таблицу, колонку или отдельные записи по маске, а проверяет его сервер — одинаково для форм, отчётов, API и ИИ-агента. Агент при сборке приложения настраивает роли теми же штатными средствами, что и администратор.
Сравнение подходов
| Критерий | Вайб-кодинг | Классический no-code | ИИ на платформе |
|---|---|---|---|
| Первая версия | Часы | Дни: нужно освоить конструктор | Часы |
| Что на выходе | Исходный код | Приложение на платформе | Приложение на платформе |
| Авторизация и права | Пишет ИИ, проверяете вы | Готовы в платформе | Готовы в платформе, агент их настраивает |
| База и резервные копии | Подключить и настроить самим | Входят в платформу | Входят в платформу |
| Хостинг и обновления | На вас | На платформе | На платформе |
| Доработка через месяц | Новый промпт может сломать старое | Руками в конструкторе | Агентом или руками, в рамках тех же правил |
| Где сильнее всего | Уникальный интерфейс, прототип, своя логика | Типовой учёт и процессы | Типовой учёт, собранный по описанию |
| Главный риск | Дыры в правах и секретах, которые никто не читал | Упереться в рамки конструктора | Упереться в рамки платформы |
Когда что выбирать
Вайб-кодинг оправдан, когда приложение не хранит ничего ценного и живёт недолго: кликабельный прототип для инвестора, лендинг под акцию, внутренняя утилита на одного человека, проверка идеи на десятке пользователей. Здесь скорость важнее всего, а цена ошибки мала. Ещё один честный случай — у вас есть разработчик, который будет читать и сопровождать сгенерированный код. Тогда ИИ ускоряет программиста, а не заменяет его.
No-code или ИИ на платформе нужен, когда в приложении есть хотя бы одно из этого:
- персональные данные клиентов или сотрудников;
- деньги: счета, оплаты, расчёт премий;
- больше трёх пользователей с разными ролями — менеджер не должен видеть то, что видит финансист;
- процесс, который останавливается, если приложение лежит: заявки, отгрузки, смены;
- планы жить дольше квартала и дорабатываться.
Это обычная учётная система, а для неё права, база и резервные копии важнее уникального интерфейса. Писать их каждый раз заново — сначала нейросетью, потом исправлениями — дороже, чем взять готовыми.
Внутри этого варианта выбор между «собрать руками в конструкторе» и «описать ИИ-агенту» — вопрос скорости и привычки. Агент Интеграма по описанию или по файлам Excel строит таблицы, связи, справочники, роли с правами до колонок и записей, меню и формы — штатными операциями платформы, через тот же API, что и человек (что умеет агент при сборке). Права проверяются на сервере ядром, поэтому ошибка в описании задачи даёт неудобную форму, но не открытую базу.
Пять вопросов до запуска вайб-кодного приложения в работу
Если приложение уже собрано нейросетью и его хотят пустить к реальным данным, ответьте на эти вопросы. Каждое «не знаю» — задача до запуска:
- Кто проверяет права? Где в коде сказано, что менеджер видит только свои заказы, и проверяется ли это на сервере, а не в интерфейсе?
- Где лежат ключи? API-ключи и пароль от базы — в переменных окружения или в коде и истории репозитория?
- Что будет при удалении? Есть ли резервные копии, когда сделана последняя и пробовал ли кто-нибудь из неё восстановиться?
- Чем тест отличается от работы? Может ли агент или разработчик при доработке случайно изменить рабочую базу?
- Кто будет чинить через полгода? Есть ли человек, который понимает этот код, или каждая правка — новый промпт с непредсказуемым результатом?
Для платформы эти вопросы тоже нужно задать, но ответы на большинство из них даёт сама платформа: права — в ролях и масках, хранение и резервирование — в описании безопасности.
FAQ
Что такое вайб-кодинг простыми словами?
Это способ делать программы, при котором человек описывает задачу нейросети словами и принимает сгенерированный код, не читая его. Термин в феврале 2025 года ввёл Андрей Карпатый, а словарь Collins выбрал vibe coding словом 2025 года.
Чем вайб-кодинг отличается от no-code?
Вайб-кодинг выдаёт исходный код, который нужно разместить, защитить и сопровождать самому. No-code выдаёт приложение на платформе, где авторизация, база, права и хостинг уже есть. В первом случае быстро получаешь код, во втором — систему, но в рамках возможностей платформы.
Какие риски у вайб-кодинга для бизнеса?
Основные — права доступа и секреты, которые никто не проверил, отсутствие резервных копий и разделения тестовой и рабочей базы, сложность доработки. Это не гипотезы: в 2025 году задокументированы удаление базы ИИ-агентом Replit, около 170 приложений на Lovable с открытыми данными (CVE-2025-48757) и небезопасная реализация в 45% задач в тесте Veracode.
Можно ли вайб-кодить учётную систему для своей компании?
Можно, если есть разработчик, который прочитает код, настроит права, резервное копирование и будет его сопровождать. Без такого человека учётную систему с персональными данными и деньгами надёжнее собирать на платформе — руками или с ИИ-агентом, который работает внутри неё.
Подходит ли Google AI Studio для учётной системы компании?
Для прототипа — да: режим Build быстро собирает веб-приложение с базой Firestore и входом через Google. Для учётной системы с ролями права придётся описывать в правилах Firestore, которые пишет агент, и проверять их самим. Кроме того, сервис официально недоступен в России.
Есть ли российские инструменты для вайб-кодинга?
Да: у Сбера есть GigaCode на базе GigaChat, у Яндекса — SourceCraft Code Assistant. Это ассистенты для разработчиков в среде программирования. Если нужен не код, а готовое приложение на российском сервере, подходит платформа с ИИ-агентом: Интеграм входит в реестр российского ПО и ставится на сервер компании.
Источники
Проверены 29 октября 2026 года, источники про Google AI Studio — 3 ноября 2026 года:
- Андрей Карпатый о вайб-кодинге (X, 02.02.2025)
- Gulf News: Collins Dictionary назвал vibe coding словом года (06.11.2025)
- eWeek: сбой ИИ-ассистента Replit (22.07.2025)
- The Stack: сомнения в том, что база Replit была боевой
- Superblocks: уязвимости приложений Lovable, CVE-2025-48757
- Firebase: Cloud Firestore и Authentication в приложении Google AI Studio
- Google: регионы, где доступны Google AI Studio и Gemini API
- Help Net Security: отчёт Veracode 2025 GenAI Code Security Report (07.08.2025)
- The Hacker News: GitGuardian State of Secrets Sprawl 2026 (17.03.2026)
- Сбер: ИИ для вайб-кодинга, GigaChat и GigaCode
- SourceCraft: Code Assistant